Registrador Penagos habría denunciado desde marzo el presunto plan para alterar los sistemas informáticos de la Registraduría
- Colombia
- noviembre 11, 2026
- No Comment
- 15
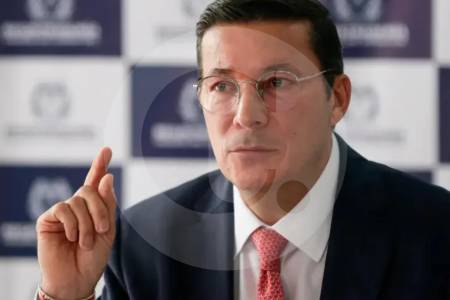
Según una investigación revelada por Red+ Noticias, el registrador nacional, Hernán Penagos, alertó y denunció ante la Fiscalía General de la Nación desde el pasado 5 de marzo un presunto plan para alterar los sistemas informáticos de la Registraduría Nacional del Estado Civil.
La información, revelada por el medio periodístico en la noche de este martes 10 de noviembre, cobró gran relevancia al haberse conocido que la denuncia ocurrió desde la plena época preelectoral, a escasos meses de las elecciones presidenciales de 2026.
Le puede interesar: Las 5 veces que el gobierno Petro habría protegido a Carlos Oyola, presunto hacker con orden de captura contratado en la DNI
La denuncia formal dio pie a indagaciones por parte de la unidad especializada en delitos informáticos del ente acusador, que analiza desde ahora con mayor rigurosidad la seguridad de los sistemas de votación y las plataformas tecnológicas de la entidad.
De acuerdo con los detalles obtenidos por Red+ Noticias, funcionarios y delegados de la Registraduría han sostenido diversas reuniones con los investigadores para abordar asuntos críticos.
Entre los temas prioritarios figuran las alertas sobre la seguridad del propio registrador —quien recientemente ha sido blanco de amenazas contra su vida—, investigaciones asociadas al tráfico de migrantes y los reiterados intentos por vulnerar la infraestructura informática del organismo electoral.
Este entramado tecnológico e institucional salpica además a Carlos Oyola, señalado de ser un presunto hacker y vinculado laboralmente a la Dirección Nacional de Inteligencia (DNI).
Aunque Oyola enfrenta un proceso judicial por el presunto hackeo a las redes de la Universidad Nacional Abierta y a Distancia (UNAD) para modificar calificaciones y acceder a cargos públicos, la Fiscalía indaga su presunta participación en la estructuración de planes orientados a desestabilizar sistemas sensibles del Estado, incluyendo los de la autoridad electoral.
La definición sobre la medida de aseguramiento contra el implicado quedó aplazada por las autoridades judiciales para las próximas fechas, mientras la Fiscalía continúa profundizando en las pesquisas reveladas por el medio sobre las amenazas cibernéticas a la institucionalidad del país.
El gobierno del expresidente Gustavo Petro habría tenido una Dirección Nacional de Inteligencia (DNI) paralela, utilizada para desarrollar actividades ajenas a las funciones legales del organismo. Esa es, quizá, una de las principales conclusiones que dejan las recientes revelaciones sobre lo que ocurría al interior de la entidad durante la administración petrista.
Entre toda la información conocida a través de Noticias Caracol, llama la atención la presunta operación que desde allí se habría gestado para interferir en las elecciones presidenciales de 2026 mediante ataques informáticos contra la Registraduría.
En el centro de esos señalamientos aparece Carlos Andrés Oyola, un ingeniero de sistemas que trabajaba en la entidad y que, al parecer, habría liderado una red de hackers y operadores digitales con la misión de alterar los resultados de la votación presidencial del 21 de junio.
“Lidera la red que realizaría el trabajo para cambiar resultados de la votación del 21 de junio. Al momento de las elecciones se encontraba en Madrid, España, donde junto con otros integrantes ejecutarían los ataques contra la Registraduría”, se lee en un informe de la DNI.
Oyola ingresó a la Dirección Nacional de Inteligencia en febrero de 2024 y fue asignado al grupo de tecnología. Sin embargo, esa habría sido solo una de sus funciones, pues también realizaba otras actividades informáticas dentro de la entidad.
El hacker habría intervenido sistemas de distintas entidades del Estado para que el área de contrainteligencia pudiera acceder a sus bases de datos. Esa información habría sido almacenada en una nube, pero posteriormente se habría perdido. Después de esos hechos, el entonces director de contrainteligencia lo puso a disposición de Jorge Lemus, quien estaba al frente de la DNI y terminó reubicándolo en el grupo de tecnología.
Entre las funciones que le atribuyen también aparece la coordinación de activistas digitales, bodegueros y hackers. Esa estructura habría tenido un papel en la operación que buscaba afectar los resultados electorales y atacar los sistemas de la Registraduría.
Sin embargo, el plan no habría terminado favoreciendo sus intereses; al final, el proyecto político al que estarían vinculadas esas supuestas operaciones fraudulentas terminó derrotado en las urnas.
Lo que no deja de sorprender es que justamente coincide con la estrategia que Gustavo Petro mantuvo contra el sistema electoral. Durante su gobierno, el mandatario cuestionó reiteradamente la confiabilidad de la Registraduría, el software de preconteo y escrutinio, los formularios E-14 y la participación de la empresa Thomas Greg & Sons en la logística electoral.
Antes de las elecciones de 2026, Petro insistió en sus advertencias sobre un posible fraude y exigió acceso al código fuente de los programas utilizados para el conteo de votos. Después de la primera vuelta, volvió a poner en duda el proceso y señaló supuestas irregularidades en el censo electoral y en la organización de las mesas de votación. La Registraduría rechazó esos cuestionamientos y defendió la transparencia de los procedimientos.
Así, mientras desde la Presidencia se insistía en el supuesto fraude, los documentos internos de la DNI muestran cómo se gestionaba una presunta operación informática para atacar a la misma entidad encargada de organizar las elecciones.
También le puede interesar: DNI: Así habrían sido los ciberataques a la Registraduría y el plan de interferencia electoral
Para consultar contenido premium o profundizar sobre sus temas de interés de Medellín, Antioquia, Colombia y el Mundo, regístrese aquí.
Bloque de preguntas y respuestas